 HOIBLOG
먼저 읽는 요약
개인 신청 — 유료 플랜의 개인도 Defense Access를 신청할 수 있지만, 보안 업무에 대한 심사를 거칩니다.
운영 조건 — 인증 방식, 트래픽 보관, 계정의 개인 사용과 사고 보고 의무를 확인해야 합니다.
이용 비용 — CVP 승인과 모델 사용량은 별개이며, 플랜별 허용량과 크레딧 조건을 따릅니다.
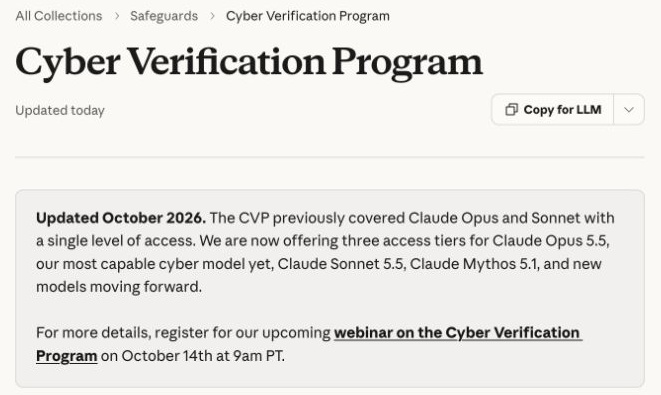
클로드 CVP는 Cyber Verification Program의 약자입니다. 자격을 갖춘 보안 전문가에게 고급 사이버 기능과 일부 차단 완화를 제공하는 인증 프로그램으로, 개인도 유료 플랜에서 Defense Access를 신청할 수 있습니다. 다만 유료 회원이라고 모두 승인되는 것은 아닙니다. 구독 여부와 보안 업무에 대한 심사는 별개입니다.
일반적인 보안 작업에 모두 CVP가 필요한 것은 아닙니다. 안전한 코드 리뷰, 위협 모델링, 알려진 문제의 패치, 자기 소스코드의 취약점 찾기, 보안 알림 분류는 일반 모델로도 할 수 있습니다. CVP는 악성코드 분석이나 공격 가능성 검증 같은 정당한 전문 업무가 안전 분류기에 막힐 때 검토할 프로그램입니다. 범용 모델의 모든 안전 제한을 해제하는 기능과는 다릅니다.
개인이 신청할 수 있는 Defense Access
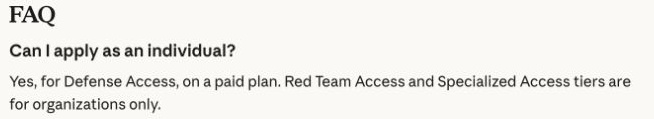
2026년 10월 개편된 세 접근 등급 중 개인이 신청할 수 있는 것은 Defense Access입니다. 독립 연구자, 오픈소스 유지관리자, 버그바운티 연구자가 개인 신청자의 예시입니다. 회사 소속이 아니어도 신청할 수 있지만, Red Team Access와 Specialized Access는 조직 전용입니다. 회사나 단체의 구성원으로 이용하려면 각자 개인 신청서를 내는 대신 조직이 한 번 신청하고 관리자가 이용할 구성원의 좌석을 지정합니다.
Verification Portal에서 Programs → Cyber Verification Program → Apply 순서로 신청합니다. 본인과 해당되는 조직의 검증 정보, 수행하는 보안 업무 설명, 적용되는 보안 통제를 준수한다는 확약을 준비해야 합니다. 이메일로 심사 결정이나 추가 정보 요청을 보내는 목표는 7영업일이며, 이 기간 안의 승인을 보장한다는 뜻은 아닙니다.
보안키 구매보다 인증 방식부터 확인합니다
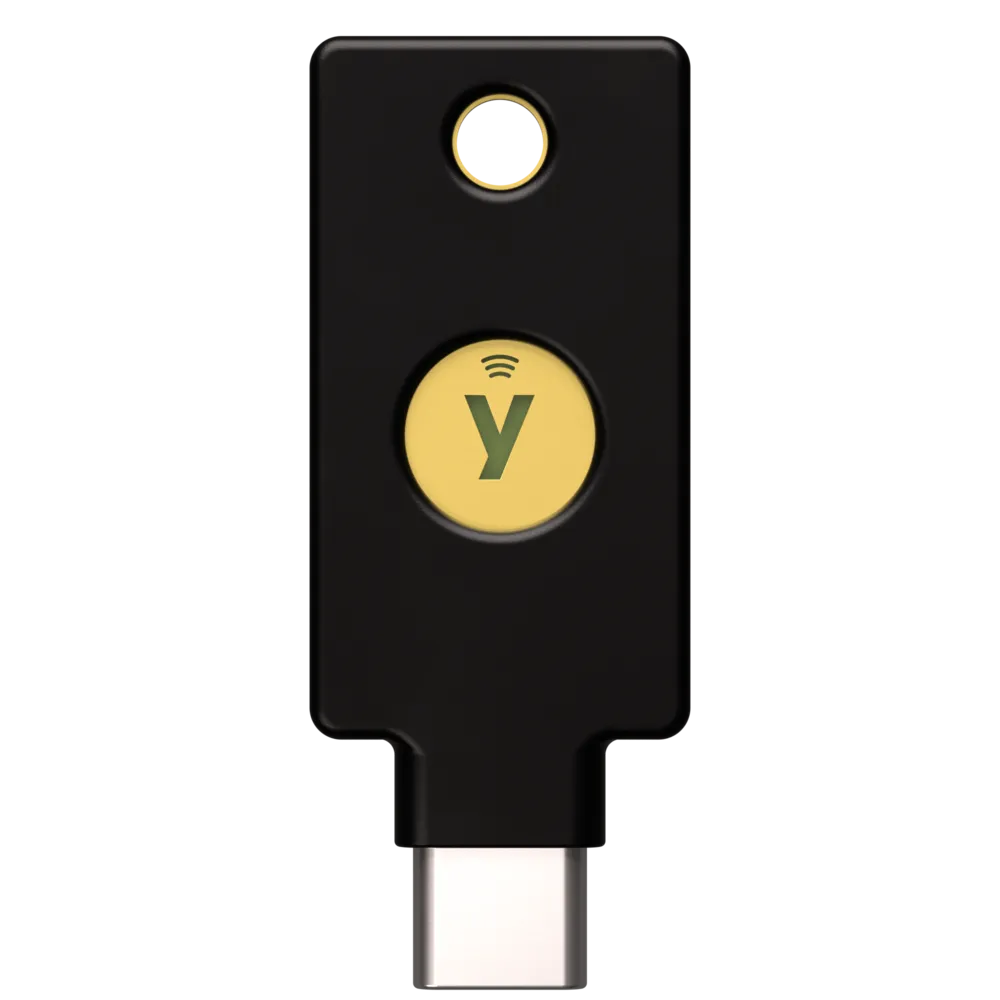
개인 보안 요건에 따르면 접근권한을 받은 Anthropic 계정은 Google 또는 동등한 신원 제공자(IdP)를 통해서만 로그인해야 합니다. 다중요소 인증(MFA)은 접근 승인일부터 켜져 있어야 하며, 2026년 12월 15일까지는 피싱 방지 MFA로 전환해야 합니다. 그날부터 MFA 설정을 시작해도 된다는 뜻은 아닙니다.
CVP 때문에 무조건 유비키(YubiKey)부터 사야 하는 것은 아닙니다. 보안키 외에 기기나 암호관리자에 저장하는 패스키, 스마트카드/PIV도 인정됩니다. 별도 하드웨어 구매 여부보다 인증 방식이 중요합니다. 문자·음성·이메일 코드, 인증 앱의 일회용 코드, 푸시 승인은 피싱 방지 MFA 요건을 충족하지 않습니다. 전환 기한에는 이메일 매직링크 로그인도 사용하지 않아야 합니다.
7일 교체 규정은 API 키에 적용됩니다
로그인용 보안키와 프로그램 호출에 쓰는 API 키는 구분해야 합니다. 모든 앱 사용자에게 매주 재로그인을 시키겠다는 이야기가 아니라, 전환기에 한시적으로 허용하는 API 키를 적어도 7일에 한 번 교체하라는 조건입니다. 개인에게 허용되는 키는 하나뿐이며 암호관리자나 로컬 보안 저장소에 보관해야 합니다. 다른 사람과 공유하거나 소스코드에 넣어서는 안 됩니다. Anthropic이 키의 수명을 7일로 제한할 수도 있습니다.
이 키 교체 규정도 과도기용입니다. 2026년 12월 15일까지는 API 키를 포함한 정적·장기 인증정보로 모델에 접근하는 방식을 중단해야 합니다. Claude Code, Claude Console, claude.ai는 OAuth로 인증하고, 프로그램으로 모델을 호출하는 워크로드는 해당 방식이 제공되는 경우 Workload Identity Federation(WIF)을 사용해야 합니다. 모든 개인 계정에 WIF가 이미 제공된다는 뜻은 아닙니다. Anthropic은 이 기한부터 API 키를 비활성화할 수도 있으므로 정기적인 키 교체만으로 이용을 계속할 수는 없습니다. 다만 기존 CVP 회원의 현재 접근과 보안 요건에는 기존 조건이 유지될 수 있어, 새 신청자의 일정을 모든 기존 계정에 똑같이 적용해서는 안 됩니다.
개인 트래픽의 보관과 보고 의무
개인 Defense Access 권한 아래에서 발생하는 트래픽은 모두 보관되고 모니터링됩니다. 개인에게는 데이터를 보관하지 않는 Zero Data Retention(ZDR)이 제공되지 않습니다. 일반 FAQ에 있는 일부 기존 조직의 ZDR 예외도 개인 계정에 적용할 수 없습니다. 민감한 코드나 로그를 넣으려면 이 보관 조건과 소속 조직의 규정을 함께 확인해야 합니다. 개인 계정의 사용 권한이 업무 자료의 반출 권한까지 대신하지는 않습니다.
접근권한은 본인만 사용할 수 있습니다. 로그인이나 세션 공유, 다른 사람에게 세션을 노출하는 브라우저 확장이나 프록시 도구는 허용되지 않습니다. 침해·오용 의심은 72시간 이내, 보안 사고는 24시간 이내에 보고해야 합니다. Anthropic이 지적한 악용은 48시간 이내에 조사하고 함께 시정 조치를 진행하며, 오용 문의에는 7일 이내에 응답해야 합니다. 보안 요건 준수 증빙을 요청받을 수도 있습니다. 승인 후에도 사용 정책은 적용되며 접근권한은 검토·축소·철회될 수 있습니다.
승인과 모델 사용량은 별개입니다
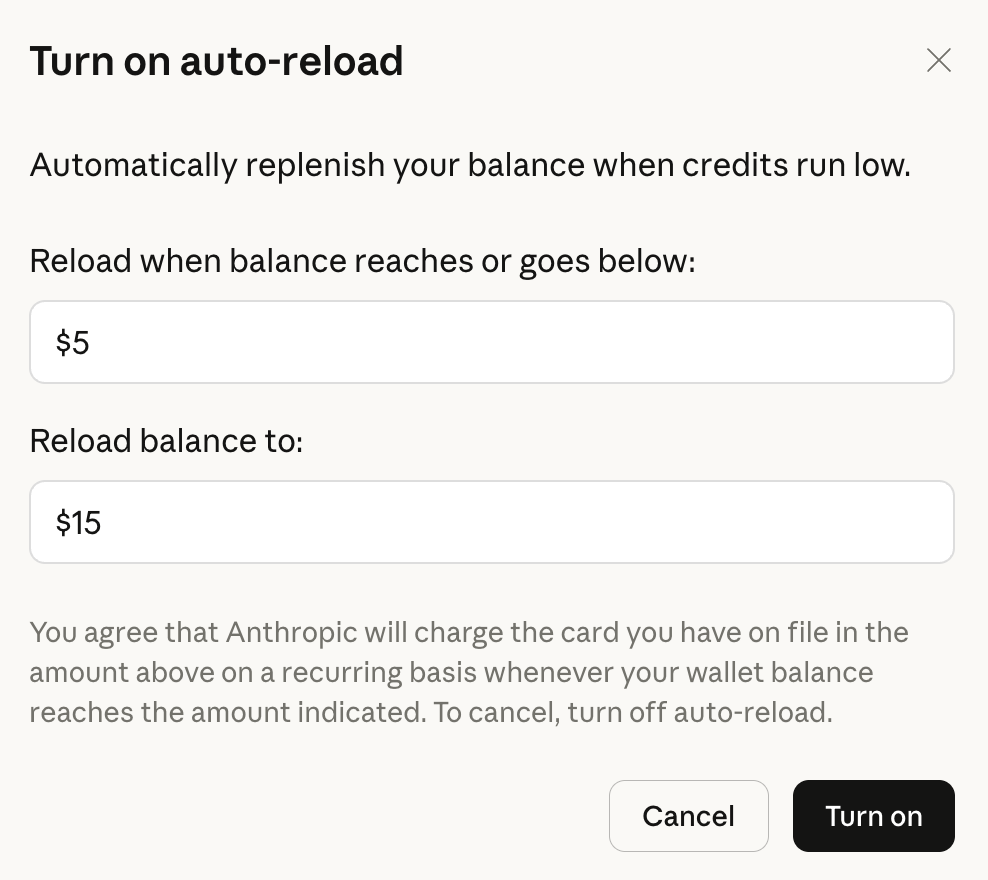
Pro에서 Mythos 5.1은 사용량 크레딧 전용입니다. 플랜에 포함된 사용량에서는 차감하지 않으며, 크레딧을 켜 두어야 사용할 수 있습니다. CVP 신청 자체의 수수료 여부는 신청 단계에서 따로 확인해야 합니다. 신청 비용과 승인 후 모델 이용 비용은 별개이며, CVP 승인이 무료·무제한 모델 이용을 뜻하지는 않습니다.
Max에서는 Mythos 5.1과 Fable이 주간 사용 한도의 최대 50%에 해당하는 하나의 허용량을 공유합니다. 각 모델에 50%씩 따로 주는 것이 아니며, 이 사용량은 일반 플랜의 사용 한도에도 포함됩니다. 모델을 바꿔 한도를 두 번 받거나 기존 한도 외에 별도 사용량을 더 받는 구조가 아닙니다. 공유 허용량을 다 쓰면 크레딧을 활성화한 경우 크레딧으로 계속 이용하거나, 다른 모델을 선택할 수 있습니다.
신청 전에 실제 업무와 운영 조건을 확인합니다
개인도 CVP를 신청할 수 있지만, 보안 설정·트래픽 보관·이용 비용을 함께 검토해야 합니다. 일반적인 코드 리뷰와 패치가 목적이라면 CVP부터 신청할 필요는 없습니다. 정당한 전문 업무가 차단되어 추가 접근이 필요한 경우, 자격과 운영 조건을 갖춰 Defense Access를 신청하는 것이 맞습니다.