 HOIBLOG
먼저 읽는 요약
중단 기준 — 사람 확인을 이유로 실행창·PowerShell·Terminal을 열거나 프로그램을 설치하라고 하면 따르지 않습니다.
이미 눌렀다면 — 페이지를 보기만 한 경우와 명령 실행·설치·정보 입력까지 한 경우를 나눠 대응합니다.
계정 보호 — MFA를 켜도 기존 세션은 끝나지 않습니다. 계정 정보가 노출됐다면 세션 종료와 비밀번호 조치도 별도로 필요합니다.
제가 가짜 인증을 구별할 때 먼저 보는 것은 로고의 완성도보다 인증을 위해 내 컴퓨터에 무엇을 시키는가입니다. 처음 접속한 주소가 진짜여도 뒤이어 나오는 외부 이동이나 명령 실행 안내까지 안전하다는 뜻은 아닙니다.
정상 주소 안에서도 공격자의 안내를 만날 수 있습니다
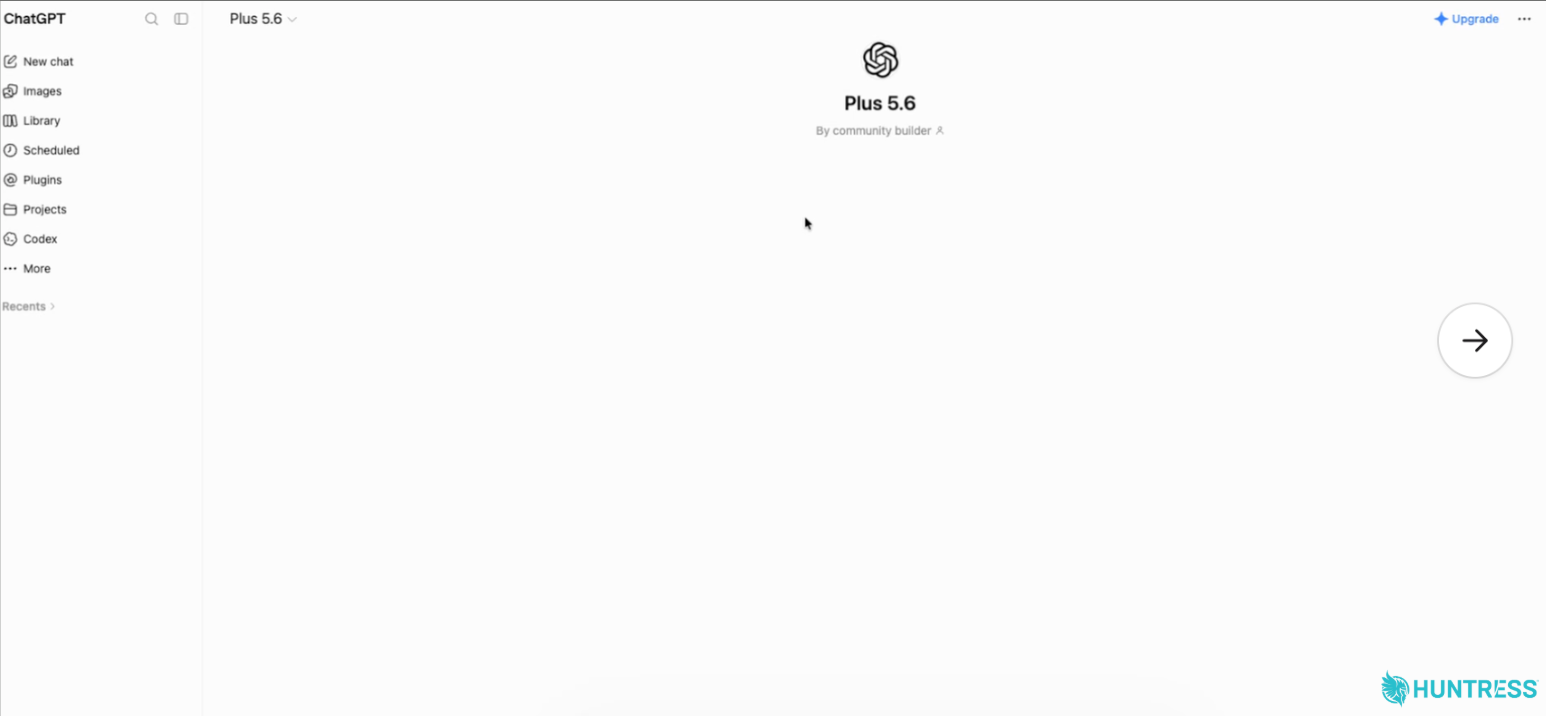
보안업체 Huntress가 2026년 9월 28일 공개한 사례의 시작점은 구글의 후원 검색결과였습니다. 클릭하면 정상 도메인인 chatgpt.com에 도착했지만, 열린 것은 공격자가 만든 Custom GPT ‘Plus 5.6’이었습니다. Custom GPT는 특정 목적에 맞춰 지시와 자료 등을 설정한 GPT이지, 그 이름 자체가 OpenAI의 공식 모델명이라는 뜻은 아닙니다. 제목 아래에는 ‘By community builder’라고 적혀 있었습니다. 서비스 안에 표시되는 GPT 이름만 보고 공식 모델로 받아들이기 쉬운 화면이었습니다.
문제의 GPT는 질문에 답하는 대신 주 도메인의 이용이 제한됐다며 Plus로 업그레이드하거나 ‘백업 도메인’으로 이동하라는 안내를 내보냈습니다. 정상 주소 안에서 공격자가 써둔 안내를 만난 것이지, 일반 ChatGPT 전체가 해킹됐다는 이야기가 아닙니다. 해당 Google Sites와 관련해 Huntress가 대응한 사건은 최소 40건, 그중 Custom GPT 경유 감염으로 확인된 것은 2건이었습니다. 두 수치를 합쳐 ‘챗GPT에서 40건 감염’으로 해석해서는 안 됩니다. 최초 GPT는 9월 25일 제거됐지만 27일 다른 GPT가 발견됐습니다. 따라서 특정 GPT 이름만 피하는 것으로는 충분하지 않습니다.
명령 실행과 설치 요구가 중단 기준입니다
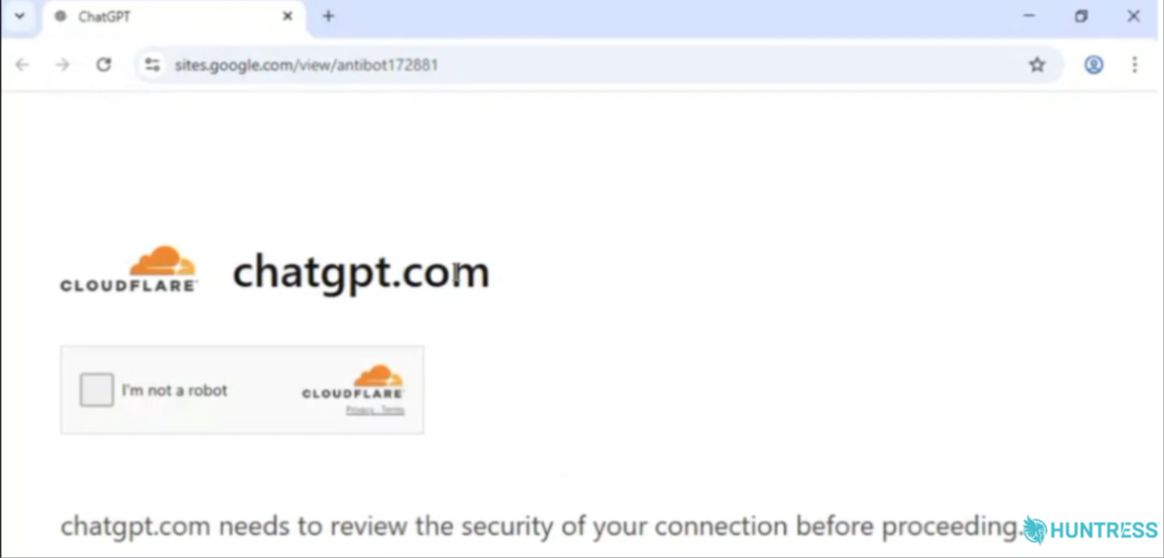
이 ‘백업 도메인’이 연결한 곳은 Google Sites에 만들어진 가짜 CAPTCHA, 즉 사람 확인 화면이었습니다. ChatGPT와 Cloudflare를 가져다 붙여 보안 절차처럼 꾸몄고, 그 절차를 따라가면 명령을 복사하고 실행하게 했습니다. 클릭픽스(ClickFix)는 ‘오류를 고치거나 인증을 마치려는 사용자가 직접 악성 명령을 실행하도록 속이는 수법’입니다. 사용자가 정상 인증 절차라고 믿고 명령 실행을 대신하게 만드는 방식입니다.
여기서 가려야 하는 것은 ‘인증 화면이 있느냐’가 아닙니다. 정상적인 CAPTCHA도 존재합니다. 사람임을 증명하겠다며 Windows 실행창·PowerShell·Terminal을 열게 하거나 프로그램 설치를 요구하느냐가 중단 기준입니다. 명령어의 뜻을 끝까지 해독하거나 익숙한 로고인지 더 따져보기 전에 진행을 멈추면 됩니다. 맥 사용자도 이 대목을 남의 일처럼 넘길 수 없습니다. Microsoft가 분석한 ClickFix에는 macOS를 노린 사례도 있습니다.
페이지를 본 경우와 명령을 실행한 경우
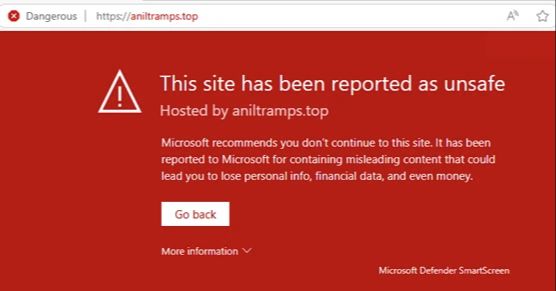
빨간 SmartScreen 경고가 뜨면 ‘자세히’를 찾아 돌파할 때가 아니라 돌아갈 때입니다. 물론 경고가 없다고 안전 판정을 받은 것도 아닙니다. 링크를 눌렀다는 사실만으로 감염을 확정하거나 곧바로 포맷을 결정할 필요는 없습니다. 페이지를 보기만 했고 명령 실행·설치·정보 입력을 하지 않았다면, 그 사실만으로 이 사례의 감염 경로가 완성됐다고 볼 수는 없습니다. 의심 페이지를 닫고 더 진행하지 않습니다. 복사 버튼까지 눌렀더라도 그 내용을 명령창에 붙여넣지 말아야 합니다. 이후 브라우저와 보안 프로그램의 업데이트 상태를 확인합니다. 대응은 실제로 진행한 단계에 맞춰야 합니다.
반대로 명령을 실행했거나 설치했다면 탭 닫기나 ChatGPT 로그아웃으로 끝낼 단계가 아닙니다. 이 사건의 명령 실행은 원격으로 기기를 조종할 수 있는 악성코드 설치로 이어졌고, 보안 제품이 설치파일을 격리했는데도 공격이 계속된 사례가 있었습니다. 격리 알림만으로 대응을 끝내기 어려운 이유입니다. 회사 기기는 먼저 보안·IT 담당자에게 실행 시각과 따라 한 단계를 알리고 안내를 받습니다. 개인 기기는 이용 중인 보안 제품의 정식 지원창구 등에 상담하고 검사를 진행합니다. Windows 10·11에서는 Microsoft의 검사 안내에 따라 Windows 보안의 ‘바이러스 및 위협 방지’ → ‘검사 옵션’에서 Microsoft Defender 오프라인 검사를 이용할 수 있습니다. 컴퓨터가 재부팅되므로 열어둔 파일부터 저장해야 합니다. 검사 한 번에서 아무것도 나오지 않았다는 이유로 모든 위험이 사라졌다고 단정하지는 말아야 합니다.
기기 검사와 계정 보호는 별도로 진행합니다
로그인 정보를 가짜 페이지에 넣었거나 무단 접속이 의심된다면 기기 검사와 별도로 계정을 챙겨야 합니다. 기기 감염 가능성도 있다면 계정 조치는 안전한 다른 기기에서 진행하는 편을 권합니다. 의심 화면의 링크를 다시 밟지 말고 ChatGPT에 직접 접속해 OpenAI 계정 보안 안내를 따릅니다. 비밀번호를 쓰는 계정은 노출이 의심되는 비밀번호를 바꾸고, 기존 로그인도 전체 세션 로그아웃으로 끊은 뒤 MFA를 켭니다. MFA는 로그인에 확인 절차를 더하는 다중요소 인증입니다. MFA를 켜는 것만으로 이미 로그인한 세션이 종료되지는 않습니다. 추가 인증을 설정하는 것과 기존 로그인을 종료하는 것은 별도 조치입니다.
웹에서는 설정의 보안 또는 보안 및 로그인에서 Active sessions → Log out of all sessions → Log out all → Log out of all devices 순서로 진행합니다. 현재 세션도 종료되고 다른 ChatGPT 세션에 반영되기까지 최대 30분이 걸릴 수 있습니다. 활성 세션 안내에 적힌 대로 조직의 SSO(통합 로그인)에 연결된 계정에서는 이 기능이 제공되지 않으며, 표시되는 위치와 기기 정보도 완벽하지는 않습니다. 제3자 연결 앱이나 Codex CLI 세션까지 모두 정리하는 기능으로 오해해서도 안 됩니다. 모르는 활동이 보이면 보안 기록(Security history)을 살피고 OpenAI 지원에 문의합니다.
총평: 인증이 명령 실행을 요구하면 멈춥니다
수상한 GPT는 웹에서 GPT 이름 메뉴의 Report GPT로 신고할 수 있습니다. 메뉴가 보이지 않으면 OpenAI 공식 콘텐츠 신고 양식에 알고 있는 링크와 상황을 남기면 됩니다. GPT 신고 절차를 확인하기 위해 공격 사이트에 다시 들어가거나 명령을 재현할 필요는 없습니다. 신고는 기기 검사나 계정 보호를 대신하지도 않습니다. 제가 이 사례에서 기억할 경계는 명확합니다. 진짜 서비스 안에도 공격자가 만든 안내가 들어갈 수 있고, 그 안내가 외부 사이트를 거쳐 내 컴퓨터에 명령을 시키는 순간에는 멈춰야 합니다. 사람임을 증명하러 갔다가 공격자의 작업까지 대신해줄 필요는 없습니다.